一、导语
9 月 16 日,Anthropic 发布 9 月威胁情报报告,把 2025 年 12 月至 2026 年 8 月间被中断的 七 类滥用一次摊开。最刺眼的是常规武器:一个被评估极可能关联胡塞武装的也门小组,用 Claude Code 替代人类工程师写完制导、导航与控制(GNC)软件,涉及射程目标 2,000 公里以上的多级弹道导弹,以及代号 R2000、含高超声速滑翔载具的导弹家族。
二、背景分析:攻击链不再需要「高手」
报告用 GTG 编号标记滥用 AI 的团伙,用「能力增量」衡量同一场攻击在有 AI 与没 AI 之间的差距。前置条件已经成熟:2025 年 11 月观察到的国家级自主攻击模式,如今扩散到所有类型攻击者。PentAGI 这类公开可下载的攻击型智能体框架复制了大部分脚手架,把攻击链每一步自动化。后果是「技术水平」不再是判断攻击者身份的可信信号——用偷来的 API Key 的黑客、图利者、国家级间谍,都能维持多目标的持续行动。
三、核心内容:三份档案与一组数字
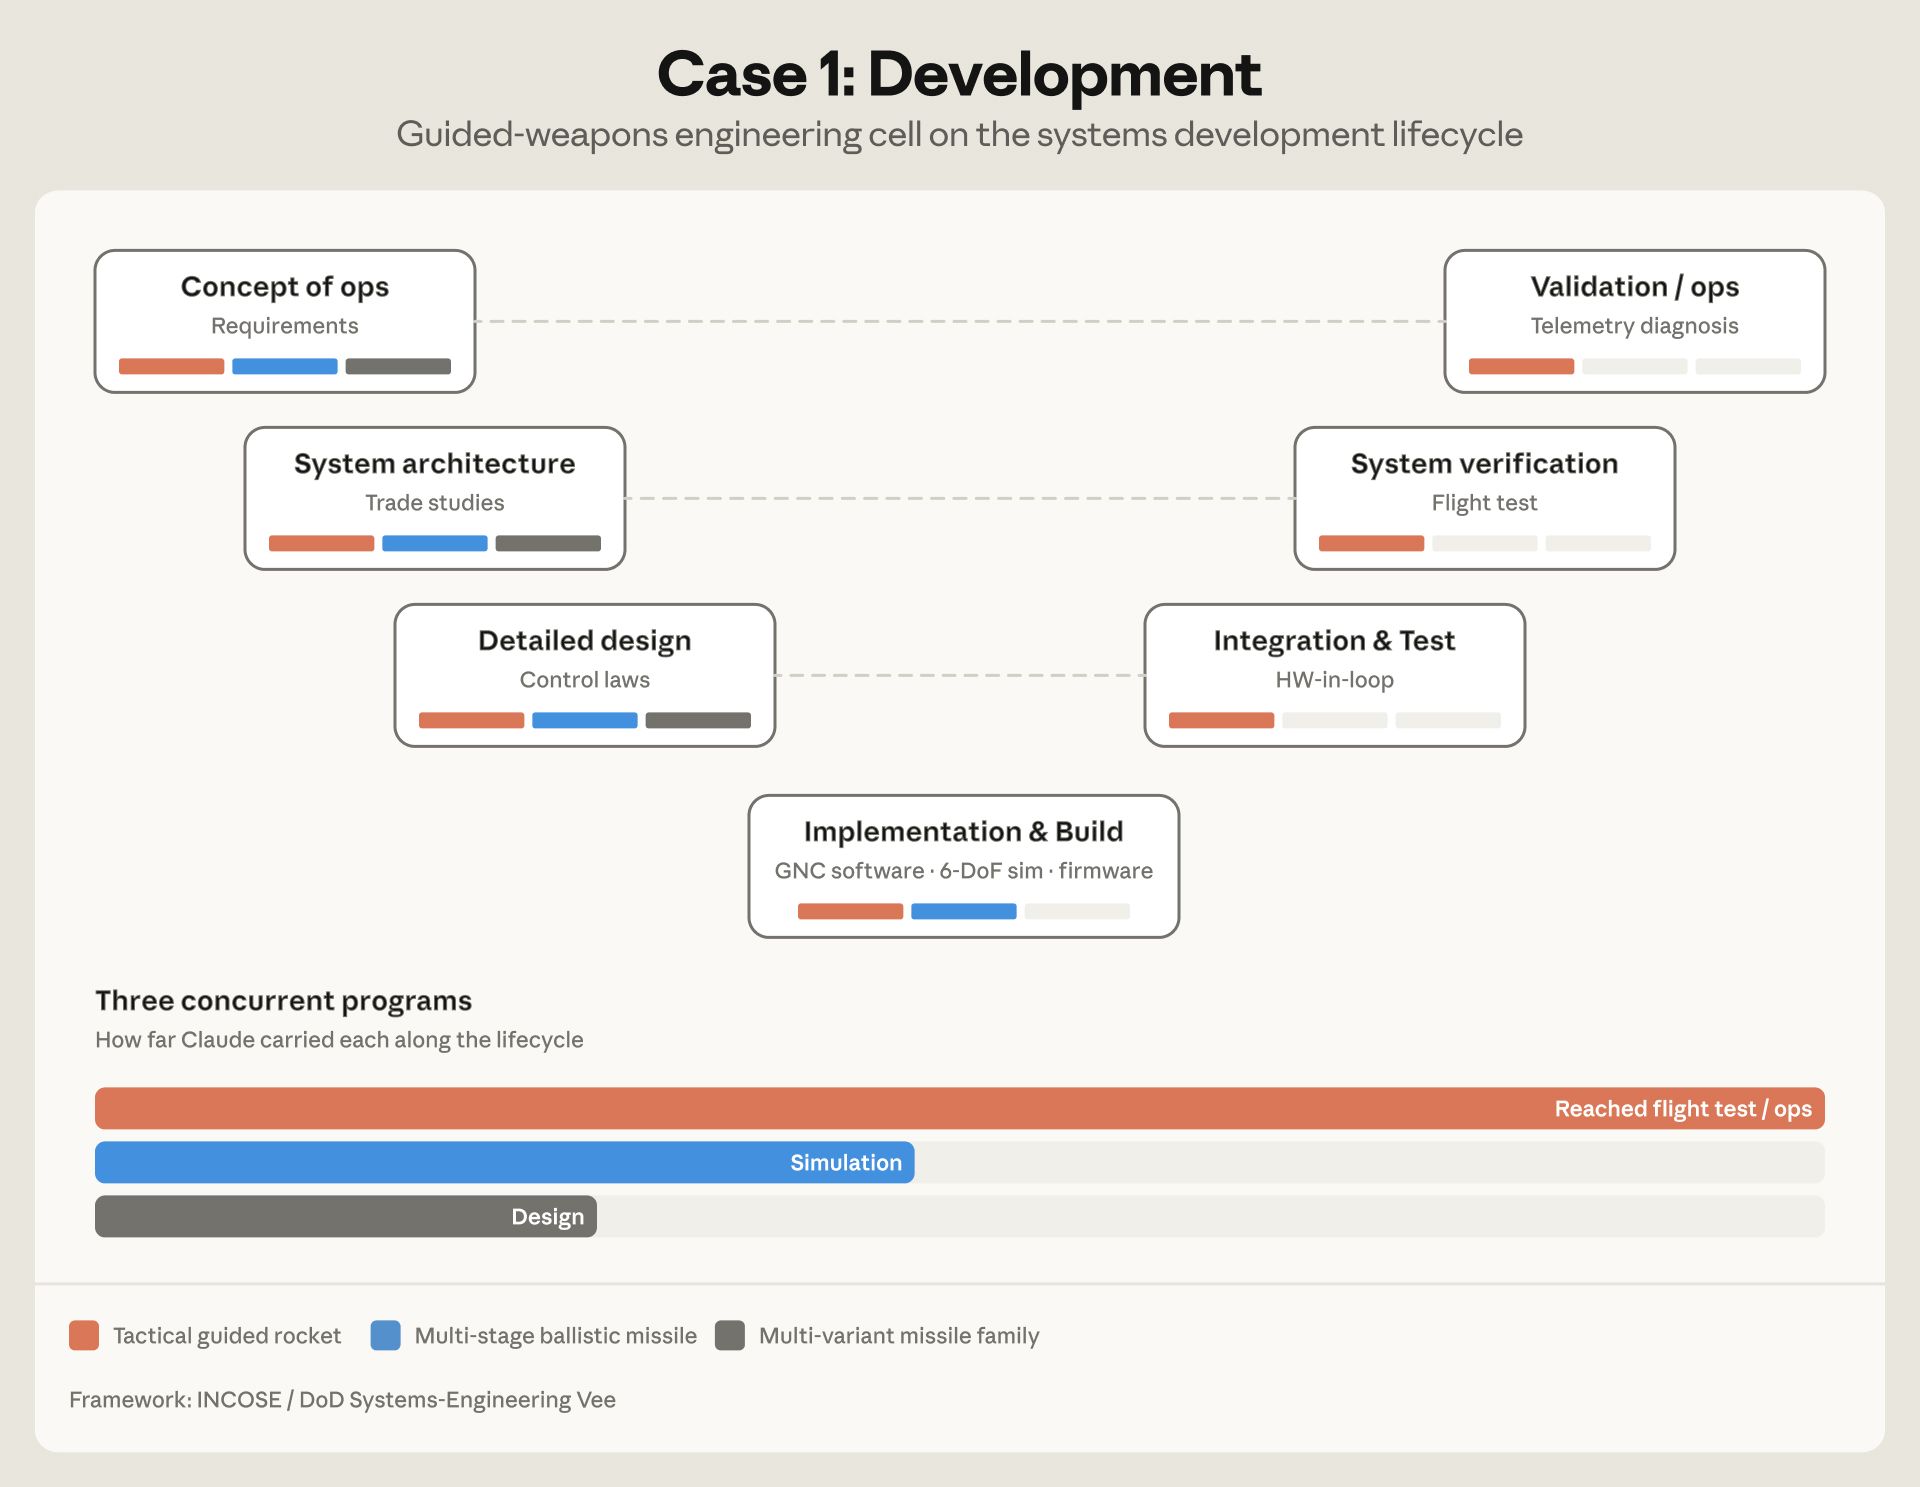
1. 也门:用 Claude Code 写导弹制导
GTG-87001 并行推进三个项目:手机级飞控计算机加末段寻的制导的战术火箭、射程目标逾 2,000 公里的多级弹道导弹、R2000 多型导弹家族。他们用 Claude 把开源自动驾驶整合进手机级飞控计算机,写控制与位置估计代码、调参、跑固件构建与飞行仿真,并试射过一枚制导火箭——但外场试验看起来失败了,几小时后这群人回到 Claude 排查原因。账号已被封禁,但对方已搭好不依赖 Claude 的离线仿真工具链。
2. 俄语间谍组织:把「被发现」变成一次自动重编译
GTG-20006 被评估与 Midnight Blizzard 一致,用 AI 工作流覆盖从开发、钓鱼到数据外泄:植入物一旦被安全产品检出,监控用智能体就自动改写重编译,迭代到不被检出为止,再从一次性服务器投放。其行动覆盖 20 多个组织,多在乌克兰与欧洲;另一起入侵中窃走 30 万条国民身份记录与 50 万家企业的商业登记数据,并借三家酒店 WiFi 供应商做 DNS 劫持。
3. 自由职业团队:无人人在环的 FPV 蜂群
GTG-27005 自称 DronDoc 或 Serafim:自主 FPV 自杀式无人机蜂群,机载小模型决定攻击、观察与返航,末端制导用摄像头引向目标并给出引爆指令,目标类别含「人」;Anthropic 关联到 九 个账号。
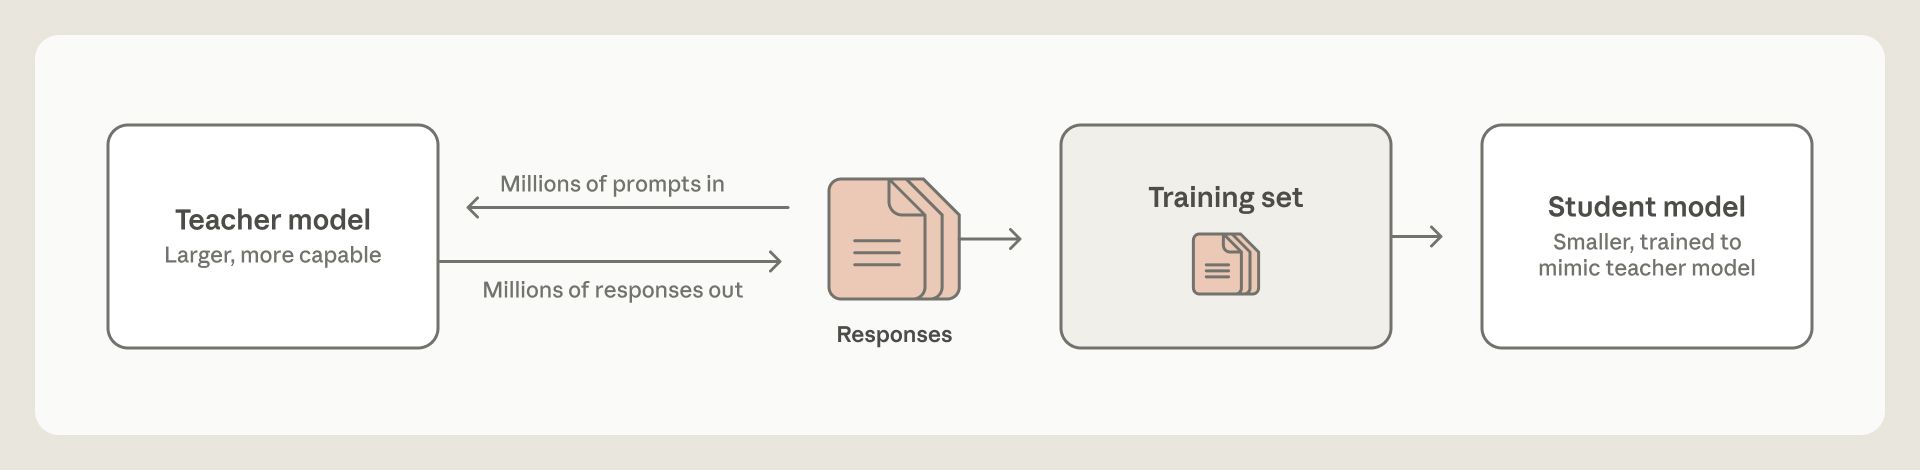
4. 蒸馏:峰值一天 300 万次交换
商业侧数字更具体:自 2026 年 2 月起,Anthropic 已中断 七 家中国实验室的蒸馏攻击——借代理服务批量注册假账号、伪造支付。阿里规模最大——峰值一天近 300 万次交换、动用逾 3,500 个欺诈账号,5 至 7 月累计超 1.51 亿次,CoT 数据被用于训练 Qwen 3.5/3.6/3.7;Moonshot 用 5,380 个账号归集 2,300 万次以上;DeepSeek 在 7 月的 14 天里产生 1,210 万次以上;智谱以 273 个账号在 10 天内跑了 770,609 次推理清洗。TechCrunch 汇总:累计近 2 亿 次交互、五个活动。
四、各方反应:安全披露,也是商业修辞
「我们发布这项工作,是因为我们认为有责任披露对我们服务的恶意滥用。」Anthropic 称每个案例都做了封号、加固护栏、按需与执法及行业伙伴共享情报。
质疑同样真实。同一周 The Verge 报道,奥尔特曼、阿莫迪、哈萨比斯与马斯克「粗略同意放慢 AI 开发」,批评者把这读作压制竞争者的「卡特尔」。而 Anthropic 一边主张行业自律,一边筹备纳斯达克上市、洽谈英伟达以基石投资者身份投入最多 100 亿美元——「谁定义滥用」同时也是一门生意。
五、深度解读:成本被反转给了防御方
过去防御方靠发布新检测特征抬高攻击成本,报告的结论是这套循环正在失效:攻击方用 AI 监控自家植入物是否被检出,一旦被识别就自动改写重编译直到绕过——Anthropic 把这称作「把成本反转给防御方」。
第二层变化是执法主体。封号、封 API、发 IOC、跨境共享情报,这些动作事实上由前沿模型厂商执行——它们既是技术守门人,也起草嫌疑人名单,而「防止 Claude 被滥用的护栏并不会随蒸馏迁移」。报告还提到,DeepSeek、小米与 Moonshot 把自家模型与用户的对话送进 Claude 当训练数据,涉及十几个语种与数百名终端用户——蒸馏由此从版权问题变成隐私与合规问题。
六、总结
值得记住的不是导弹,而是那条被自动化抹平的曲线:当写恶意软件、调制导参数、抽推理轨迹都变成按 Token 计费的调用,国家安全、隐私与竞争格局就被压进同一张成本表——而填表的是模型厂商自己。
「随着模型能力不断增强,除非 AI 开发者与社会防御者采取行动让它们更安全,风险将会上升。」